









































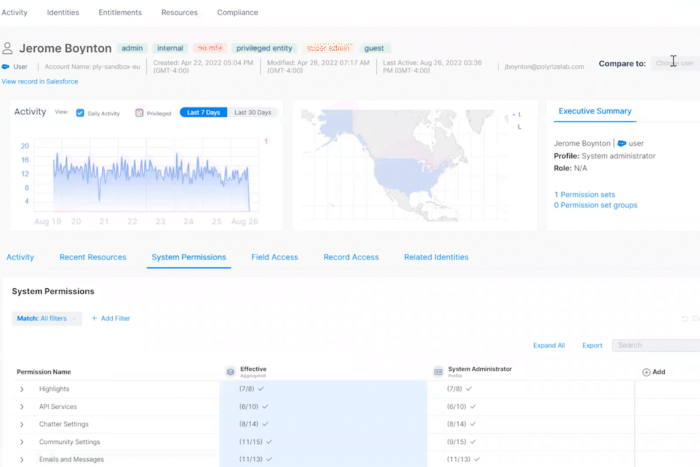
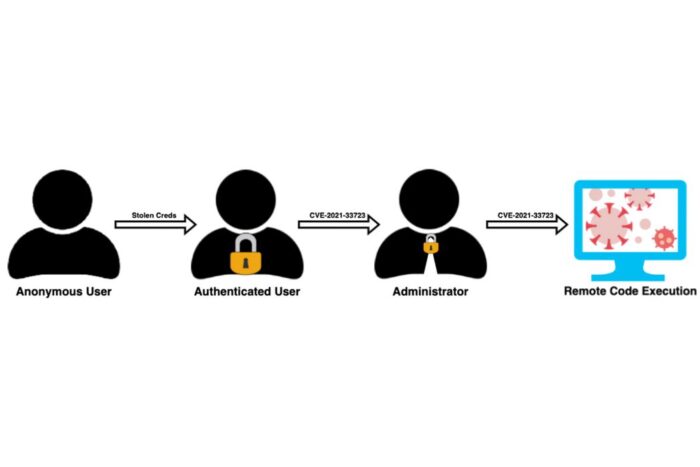
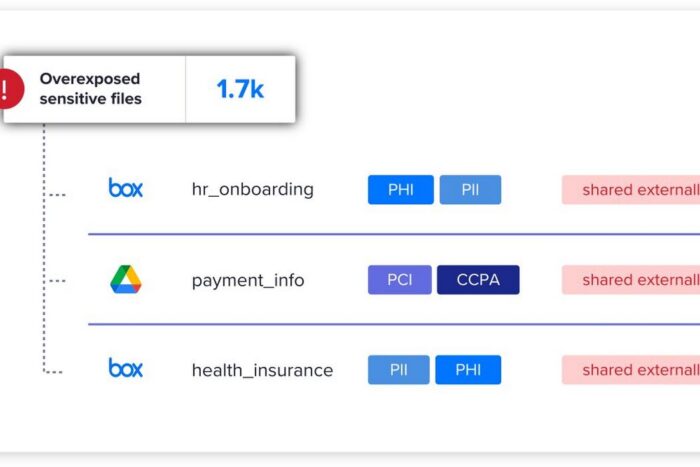

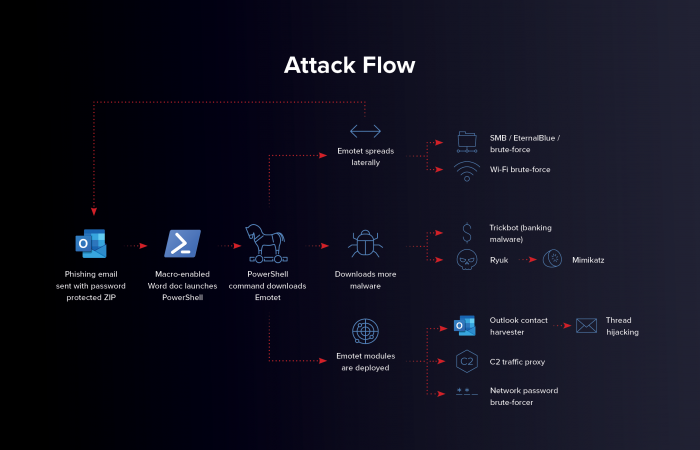
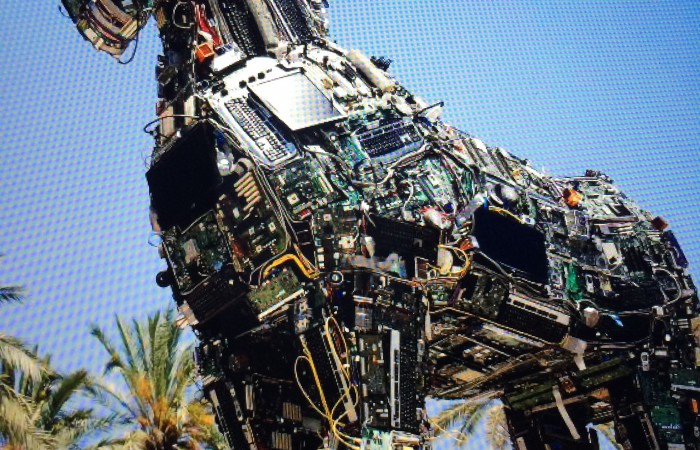
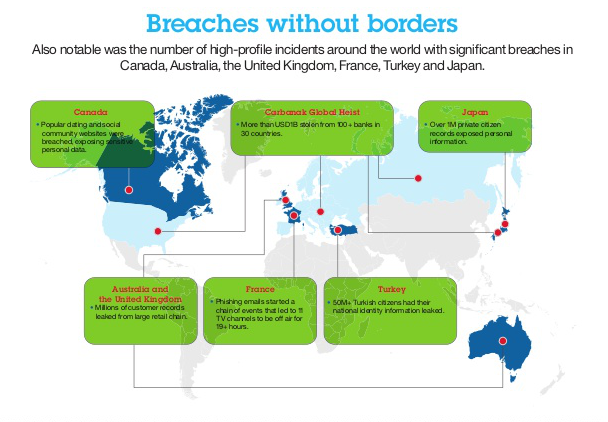
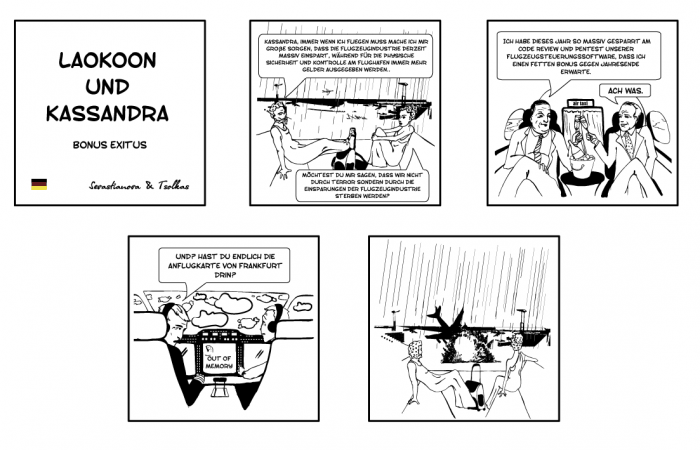
Erneut kam es zu einem Supply-Chain-Angriff, an dem ein weiteres IT-Dienstleistungsunternehmen beteiligt war. Angreifer verschafften sich Zugang zu den IT-Systemen, um Code zu ändern, der als einfaches Update an Kunden und deren Kunden verschickt wurde ...