Ein Gastbeitrag von Stefan Molls, Stefan Molls, RVP, Risk & Security bei Tanium Wie Dienstag bekannt wurde hat Mozilla mit einem Patch Lücken in seiner Browser-Software Firefox und Firefox ESR geschlossen. Bei letzterem handelt es sich ...
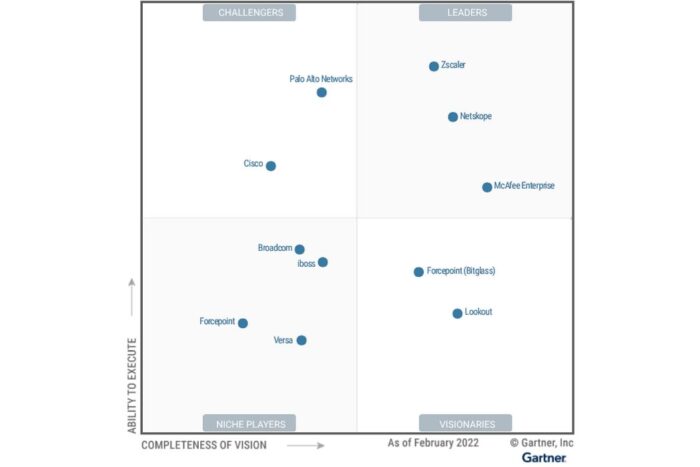
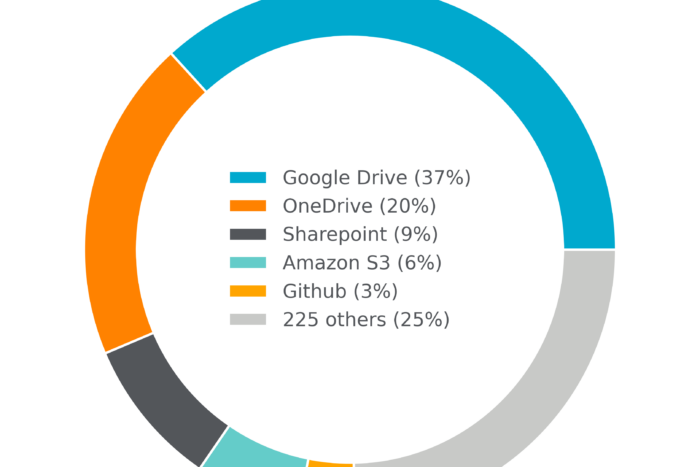
Die Netskope Threat Labs zeigen in ihrem neuen Netskope Cloud and Threat Report (Juli 2021) die aktuellen Trends bei der Nutzung von Cloud-Diensten und -Apps in Unternehmen, Bedrohungen aus dem Internet und der Cloud sowie ...
Der Datensicherheitsexperte Varonis Systems wächst weiter und konnte seinen Umsatz auch im zweiten Quartal deutlich steigern. Einer der Treiber ist dabei Ransomware, die jedoch nur stellvertretend und ein prominentes Beispiel für die Datensicherheit insgesamt sei: ...
Von Hector Avalos, VP Sales Europe, Middle East, Africa & Russia, Versa Networks DarkSide, eine cyberkriminelle Gruppe, die Ransomware erstellt, hat sich professionell organisiert, um groß angelegte Angriffe auf Unternehmen zu starten. Ihr Ziel: Geld ...
Von Daniel Fried, GM und SVP, EMEA und Worldwide Channels, Veeam Die Bildung leistungsstarker Teams ist seit Jahrzehnten Thema der Wirtschaftsforschung. Es gibt viele Theorien darüber, was zu Hochleistung antreibt – ob es Führungsstile, Strategien ...
Ein Beitrag unseres Gastautors Stefan Molls,RVP, Risk & Security bei Tanium Wie zahlreiche Nachrichtenportale berichten, ist der Print-Spooler-Dienst von Microsoft anfällig für eine kritische Schwachstelle (CVE-2021-34527). Diese ermöglicht es Angreifern unter bestimmten Voraussetzungen, Schadcode mit ...
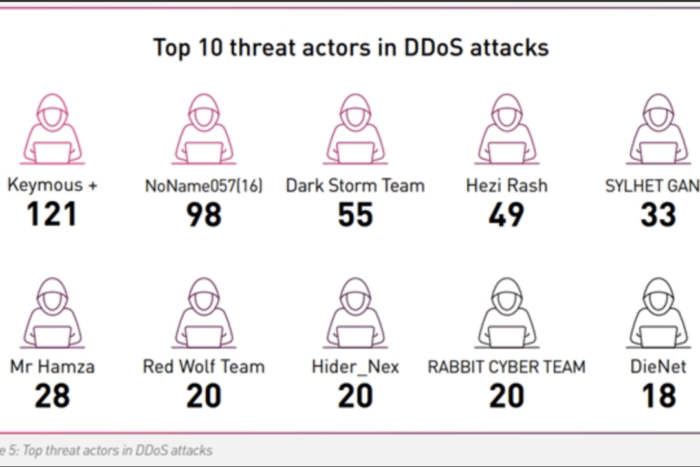
Das ist eine der wichtigsten Erkenntnisse des quartalsweise veröffentlichten DDoS Attack Report von Radware. Der Bericht bietet einen Überblick über Angriffstrends nach Branchen sowie nach Anwendungen und Arten. Geografisch verteilten sich die Attacken vor allem ...
Qualys scannt als erste Lösung Red Hat Enterprise Linux CoreOS auf Red Hat OpenShift, um Risiken zu reduzieren FOSTER CITY, USA, 4. August 2021 – Qualys, Inc. (NASDAQ: QLYS), Pionier und führender Anbieter für bahnbrechende, cloudbasierte IT-, ...
Sicherheitsforscher des Sentinel Labs haben in den neuesten Versionen des Cobalt Strike-Servers des beliebten Hacker-Tools mehrere Denial-of-Service-Schwachstellen (CVE-2021-36798) gefunden. Die Schwachstellen können dazu führen, dass bestehende Beacons nicht mehr mit dem C2-Server kommunizieren, neue Beacons ...
Morgan Wright, Chief Security Advisor bei SentinelOne Aufgrund der steigenden Anzahl krimineller Aktivitäten im Cyberraum – z.B. Geldwäsche, Finanzierung von Terrorismus etc. – hat die EU-Kommission jüngst eine Reihe von Gesetzesvorschlägen herausgegeben, die Transaktionen mittels ...