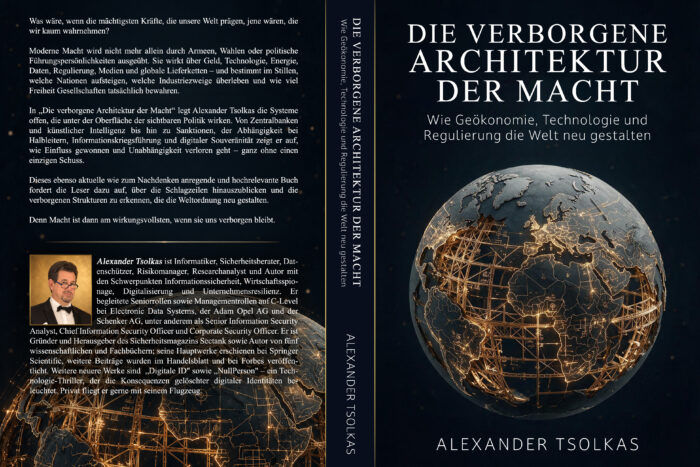
THE HIDDEN ARCHITECTURE OF POWER Why Europe Must Learn to See the Connections Before They Become Dependencies By Alexander Tsolkas We see the news every day. China restricts access to critical raw materials. The United ...
Bis zu diesem Punkt haben wir über Architektur, Normen, Organisation, Betrieb, Dokumentation und Sichtbarkeit gesprochen. Das war notwendig, weil Sicherheit ohne diese Grundlagen nicht funktioniert. Doch an dieser Stelle beginnt etwas anderes. Hier endet die ...
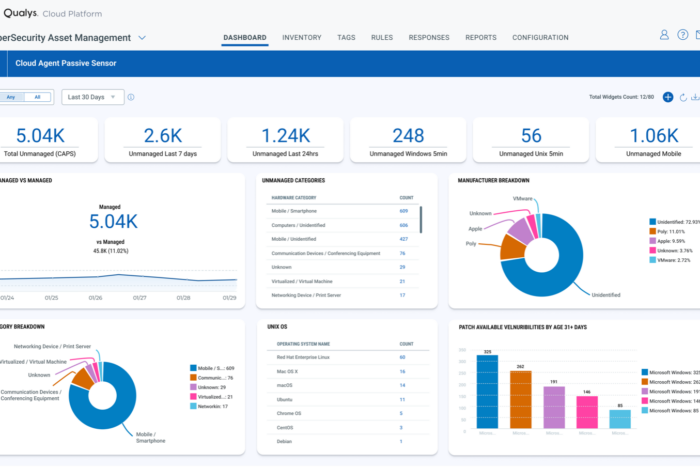
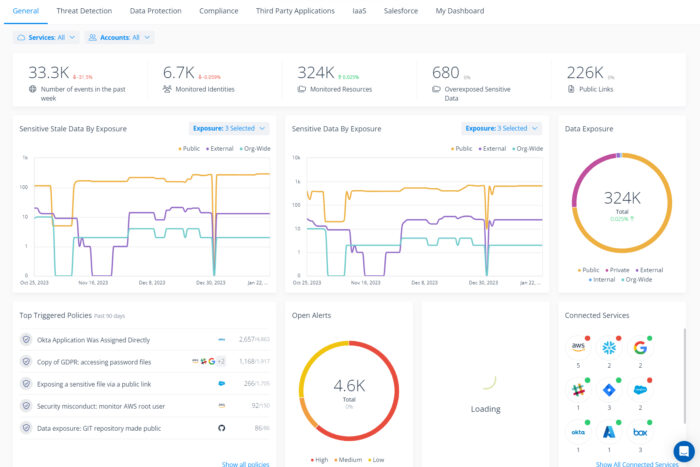
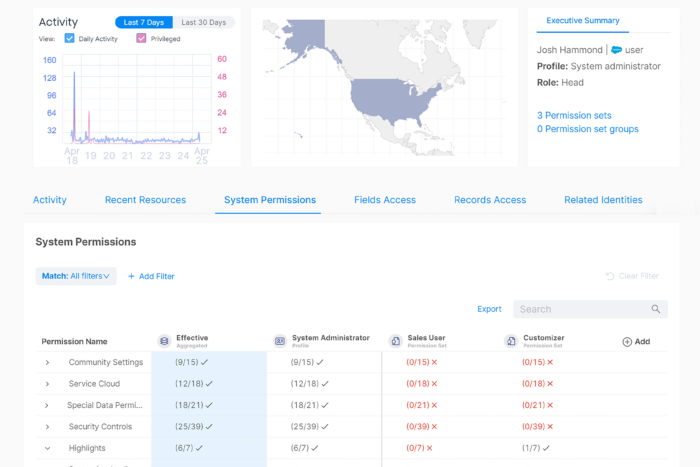
Moderne technische Systeme bestehen heute nicht mehr aus einzelnen Komponenten, sondern aus vernetzten Strukturen. Architektur, Sicherheitsanforderungen, Betriebsprozesse und Dokumentation greifen ineinander. Dennoch fehlt in vielen Organisationen ein zentrales Element, das all diese Bereiche zusammenführt: Sichtbarkeit. ...
Thomas Boele, Regional Director Sales Engineering, CER / DACH bei Check Point Software Technologies Anfang Dezember 2025 gab das Team hinter „React“ – der am weitesten verbreiteten Technologie für heutige Websites und digitale Dienste – ...
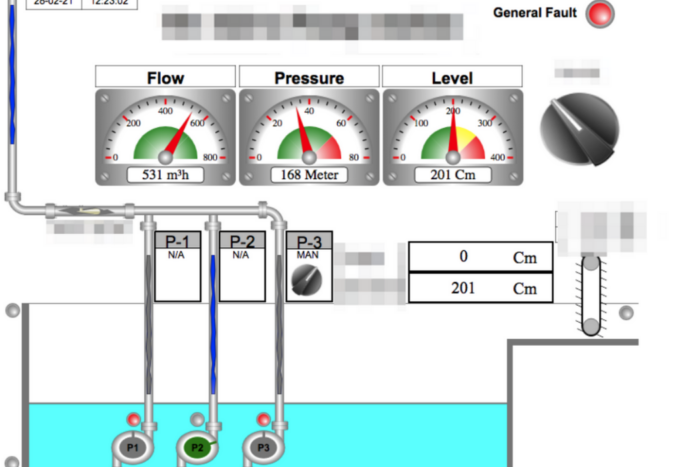
Die CISA hat Anfang Dezember ein Advisory veröffentlicht, indem verschiedene Behörden wie das BSI zusammen vor aktuellen Angriffen auf KRITIS warnen. Pro-russische Hacktivisten führen derzeit Angriffe mit geringer Wirkung auf KRITIS aus. Sie nutzen minimal gesicherte, ...
Technische Dokumentation hat in vielen Organisationen einen schlechten Ruf. Sie gilt als lästige Pflicht, als etwas, das man für Audits erstellt und danach möglichst schnell vergisst. Genau dieses Verständnis führt jedoch dazu, dass Dokumentation ihren ...
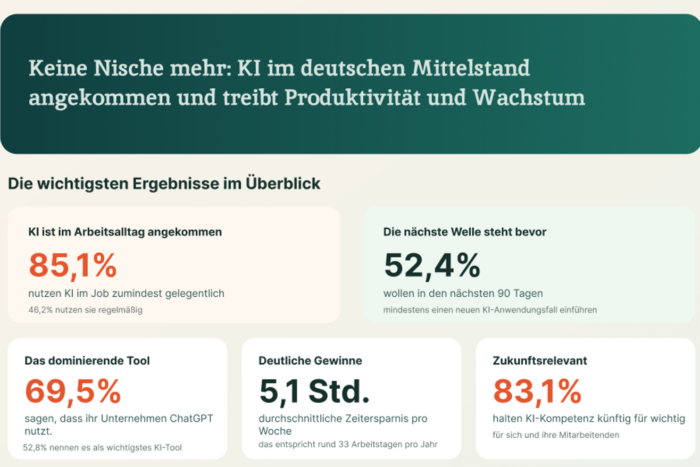
Ein Gastbeitrag von Hermann Ramacher, Geschäftsführer ADN Distribution GmbH Die transruptive Superkraft Künstliche Intelligenz ist längst mehr als ein spielerisches Tool, mit dem sich Bilder oder Texte generieren lassen. Sie ist eine technische Innovation, ...
Ein Statement von Stefan Henke, RVP DACH bei Cloudflare 2026 wird für den Channel zum Wendepunkt: Unternehmen kämpfen mit einer unüberschaubaren Vielfalt an SaaS-Lösungen, Security-Tools und hybriden Architekturen – und erwarten Orientierung statt zusätzlicher Komplexität. ...
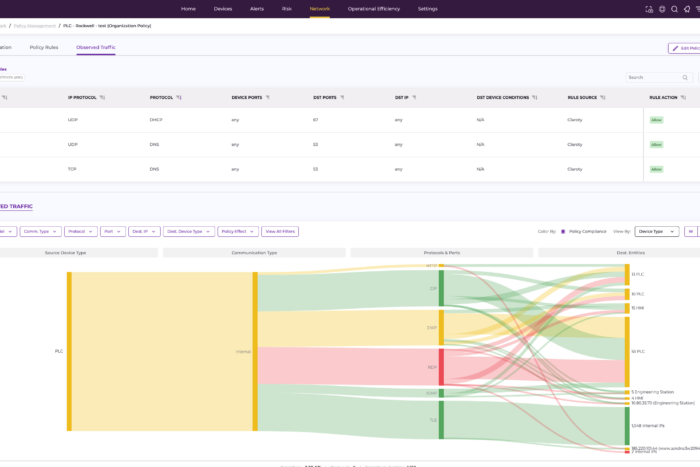
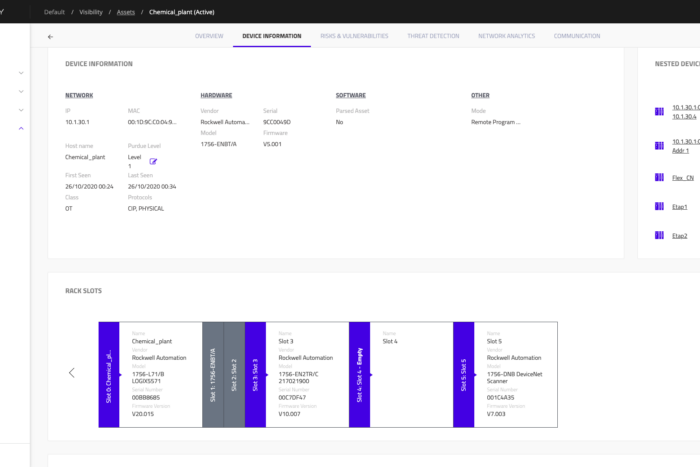
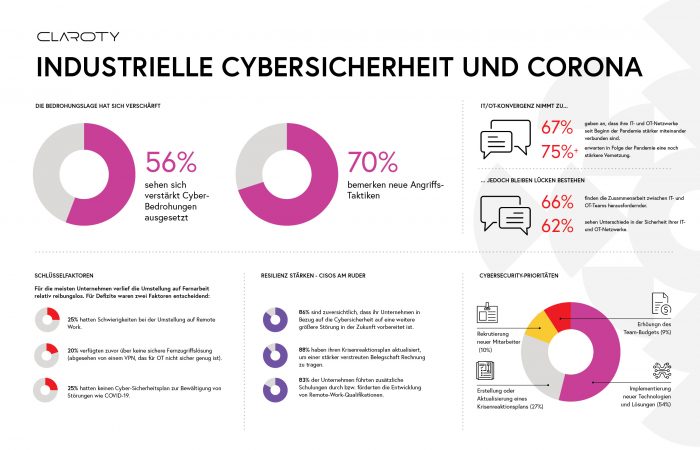
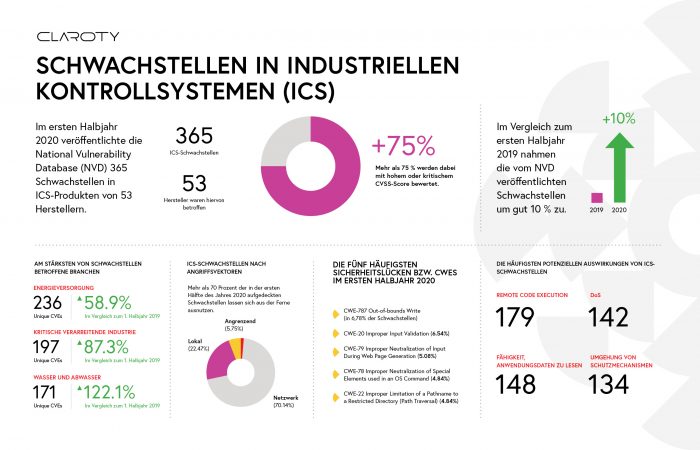
von Thorsten Eckert, Regional Vice President Sales Central von Claroty CPS-Security wird zur Pflichtaufgabe für alle CISOs Die Zeit, in der sich Sicherheitsverantwortliche ausschließlich auf klassische IT-Infrastrukturen konzentrieren konnten, ist endgültig vorbei. 2026 wird das ...
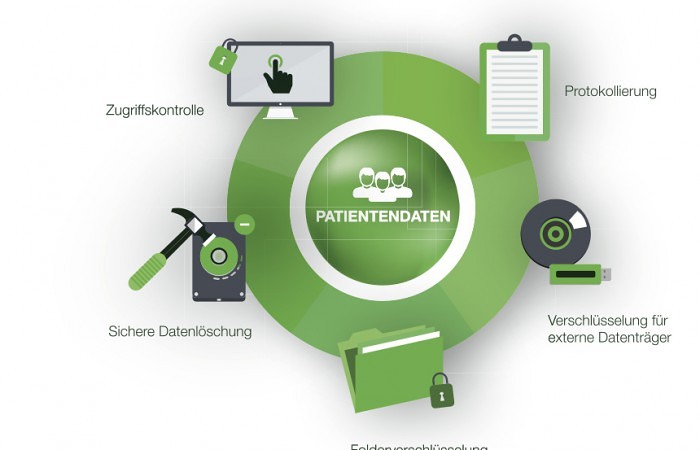
Moh Waqas, CTO Healthcare bei Armis Die Diskussionen im Bereich der Cybersicherheit im Gesundheitswesen wiederholen sich: Es gibt mehr Cyberangriffe als je zuvor, das Tempo zeigt keine Anzeichen einer Verlangsamung, die Branche wird kontinuierlich von ...