
Von Alexander Tsolkas | Tsolkas Executive Consulting GmbH | 28. Oktober 2026
Wer schützt Europas industrielle Bestandsanlagen?
Brownfield, Grayfield und Retrofit – warum neue Cybersecurity-Anforderungen nicht einfach auf bestehende Produktionsanlagen übertragen werden können
Von Alexander Tsolkas | Tsolkas Executive Consulting GmbH | 28. Oktober 2026
1. Die industrielle Realität: Maschinen altern anders als Software
Die europäische Industrie steht vor einem sicherheitstechnischen Widerspruch.
Während mit dem Cyber Resilience Act (CRA) neue gesetzliche Anforderungen an Produkte mit digitalen Elementen entstehen, arbeiten in Tausenden Produktionsanlagen Steuerungen, Antriebe, Remote-I/O-Systeme und Kommunikationskomponenten, deren Architektur aus einer Zeit stammt, in der Cybersecurity kaum Bestandteil der technischen Entwicklung war.
Eine speicherprogrammierbare Steuerung aus dem Jahr 2002 kann heute noch zuverlässig eine komplette Fertigungslinie steuern.
Doch dieselbe Steuerung unterstützt möglicherweise weder sichere Authentisierung noch verschlüsselte Kommunikation, signierte Firmware-Updates oder zeitgemäße Sicherheitsprotokollierung.
Die Maschine funktioniert. Aber ist sie deshalb ausreichend gegen Cyberangriffe geschützt?
Diese Frage wird für Anlagenbetreiber, Maschinenhersteller, Systemintegratoren und Security-Architekten zunehmend zur wirtschaftlichen und technischen Herausforderung.
Denn eine funktionierende Maschine verliert nicht automatisch ihren industriellen Wert, nur weil ihre digitalen Komponenten nicht mehr dem heutigen Stand der Cybersecurity entsprechen.
2. Der Cyber Resilience Act verändert die Rahmenbedingungen
Der Cyber Resilience Act, die EU-Verordnung 2024/2847, schafft einen verbindlichen europäischen Rechtsrahmen für die Cybersicherheit von Produkten mit digitalen Elementen.
Seit dem 11. September 2026 gelten bestimmte Meldepflichten für Hersteller. Unter den gesetzlichen Voraussetzungen müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle mit Auswirkungen auf die Produktsicherheit gemeldet werden.
Die wesentlichen Cybersicherheitsanforderungen des CRA gelten grundsätzlich ab dem 11. Dezember 2027.
Eine entscheidende Unterscheidung wird allerdings häufig übersehen:
Der CRA verpflichtet Betreiber nicht pauschal dazu, sämtliche vorhandenen Produktionsanlagen bis Dezember 2027 vollständig nachzurüsten.
Er regelt in erster Linie Produkte mit digitalen Elementen und die entsprechenden Pflichten der Wirtschaftsakteure.
Bei neu in Verkehr gebrachten Produkten sowie bei bestimmten wesentlichen Änderungen bestehender Produkte können jedoch neue Anforderungen entstehen.
Für bestehende Anlagen sind darüber hinaus gegebenenfalls weitere rechtliche Vorgaben relevant, beispielsweise NIS2-basierte Betreiberpflichten, Maschinenrecht und branchenspezifische Sicherheitsanforderungen.
Daraus entsteht eine zentrale technische Frage:
Wie lassen sich neue digitale Komponenten sicher in eine bestehende OT-Infrastruktur integrieren, ohne die wirtschaftliche Nutzungsdauer der gesamten Anlage infrage zu stellen?
3. Brownfield, Grayfield und Retrofit: Drei unterschiedliche Modernisierungssituationen
Die Begriffe Brownfield, Grayfield und Retrofit beschreiben unterschiedliche Ausgangssituationen industrieller Anlagen und Modernisierungsprojekte.
Brownfield – bestehende Infrastruktur
Eine Brownfield-Anlage verfügt bereits über eine etablierte Steuerungs-, Kommunikations- und Produktionsarchitektur.
Viele Komponenten sind über Jahre oder Jahrzehnte gewachsen. Dokumentation, Netzwerkpläne und Firmwareinformationen sind möglicherweise unvollständig.
Typische Herausforderungen sind:
- Nicht mehr unterstützte Betriebssysteme und Steuerungen.
- Unsichere oder unzureichend geschützte Industrieprotokolle.
- Historisch gewachsene Kommunikationsbeziehungen.
- Fehlende Möglichkeiten zur individuellen Authentisierung.
- Hohe Anforderungen an die Produktionsverfügbarkeit.
Grayfield – Integration alter und neuer Technologien
Eine Grayfield-Umgebung entsteht, wenn bestehende Produktionssysteme mit neuen digitalen Komponenten, Netzwerken oder Anwendungen kombiniert werden.
Beispielsweise wird eine ältere SPS über ein modernes Industrial Edge Gateway mit einer MES-Plattform verbunden.
Das Gateway verfügt über aktuelle Sicherheitsmechanismen. Die Steuerung selbst kennt jedoch möglicherweise weder Zertifikate noch verschlüsselte Kommunikation.
Die neue Komponente ist damit technisch moderner, aber die Sicherheitsqualität des Gesamtsystems hängt weiterhin von sämtlichen relevanten Kommunikations- und Zugriffspfaden ab.
Retrofit – gezielte technische Nachrüstung
Retrofit bezeichnet die Modernisierung einer bestehenden Anlage oder einzelner Komponenten.
Dabei können beispielsweise Steuerungen ersetzt, Netzwerkstrukturen verändert, Sicherheitsgateways ergänzt oder Engineering-Systeme modernisiert werden.
Ein Retrofit kann zugleich in einer Brownfield- oder Grayfield-Umgebung stattfinden. Die Begriffe schließen sich also nicht gegenseitig aus.
Entscheidend ist, dass jede technische Veränderung hinsichtlich Produktionsfunktion, Safety, Cybersecurity, Verfügbarkeit und gegebenenfalls regulatorischer Auswirkungen bewertet wird.
4. Warum sich moderne Security-Anforderungen nicht einfach nachrüsten lassen
IEC 62443 beschreibt einen systematischen Rahmen zur Absicherung industrieller Automatisierungs- und Steuerungssysteme.
In IEC 62443-3-3 werden sieben Foundational Requirements behandelt:
- Identification and Authentication Control (IAC)
- Use Control (UC)
- System Integrity (SI)
- Data Confidentiality (DC)
- Restricted Data Flow (RDF)
- Timely Response to Events (TRE)
- Resource Availability (RA)
Doch was geschieht, wenn eine Steuerung diese Funktionen nicht selbst bereitstellen kann?
Eine alte SPS lässt sich nicht allein durch eine organisatorische Vorgabe mit modernen Authentisierungsmechanismen ausstatten.
Auch Firmware-Updates sind nicht zwangsläufig verfügbar. Änderungen können darüber hinaus Echtzeitverhalten, Produktionsfreigaben oder Safety-Funktionen beeinflussen.
Damit wird die Netzwerk- und Sicherheitsarchitektur zum entscheidenden Instrument der Risikobehandlung.
Nicht jede Schwachstelle muss durch einen vollständigen Austausch der betroffenen Komponente beseitigt werden.
In bestimmten Situationen können Architekturmaßnahmen das Risiko auf ein akzeptables Niveau reduzieren.
Dazu gehören insbesondere kontrollierte Kommunikationsbeziehungen, restriktive Firewall-Regeln, Netzsegmentierung, abgesicherter Fernzugriff und geeignete Überwachungsmaßnahmen.
Entscheidend ist nicht, dass eine alte Komponente sämtliche modernen Sicherheitsfunktionen selbst besitzt. Entscheidend ist, ob die relevanten Risiken des Gesamtsystems angemessen beherrscht werden.
5. Die eigentliche Herausforderung: Schwachstellen und Risiken unterscheiden
Ein häufiger Fehler industrieller Cybersecurity-Projekte besteht darin, jede identifizierte Schwachstelle automatisch als unmittelbare Aufforderung zum Austausch einer Komponente zu interpretieren.
Eine Schwachstelle ist jedoch nicht mit dem daraus entstehenden Risiko gleichzusetzen.
Das Risiko hängt unter anderem davon ab,
- ob die Schwachstelle unter den tatsächlichen Betriebsbedingungen ausnutzbar ist,
- welche Zugriffswege einem Angreifer zur Verfügung stehen,
- welche Berechtigungen erforderlich sind,
- welche anderen Systeme über die Komponente erreichbar wären,
- welche Auswirkungen eine erfolgreiche Ausnutzung auf Produktion, Safety und Verfügbarkeit hätte,
- und welche technischen sowie organisatorischen Schutzmaßnahmen bereits wirksam sind.
Eine verwundbare Komponente kann in einer ausreichend geschützten Umgebung ein geringes Restrisiko aufweisen.
Dieselbe Komponente kann in einer anderen Netzwerkarchitektur ein erhebliches Sicherheitsproblem darstellen.
Daraus folgt:
Nicht die Schwachstelle allein bestimmt die Sicherheitsarchitektur, sondern die Kombination aus Ausnutzbarkeit, Exposition, möglichen Auswirkungen und vorhandenen Schutzmaßnahmen.
6. Risikobasierte Legacy-Segmentierung: Drei unterschiedliche Schutzklassen
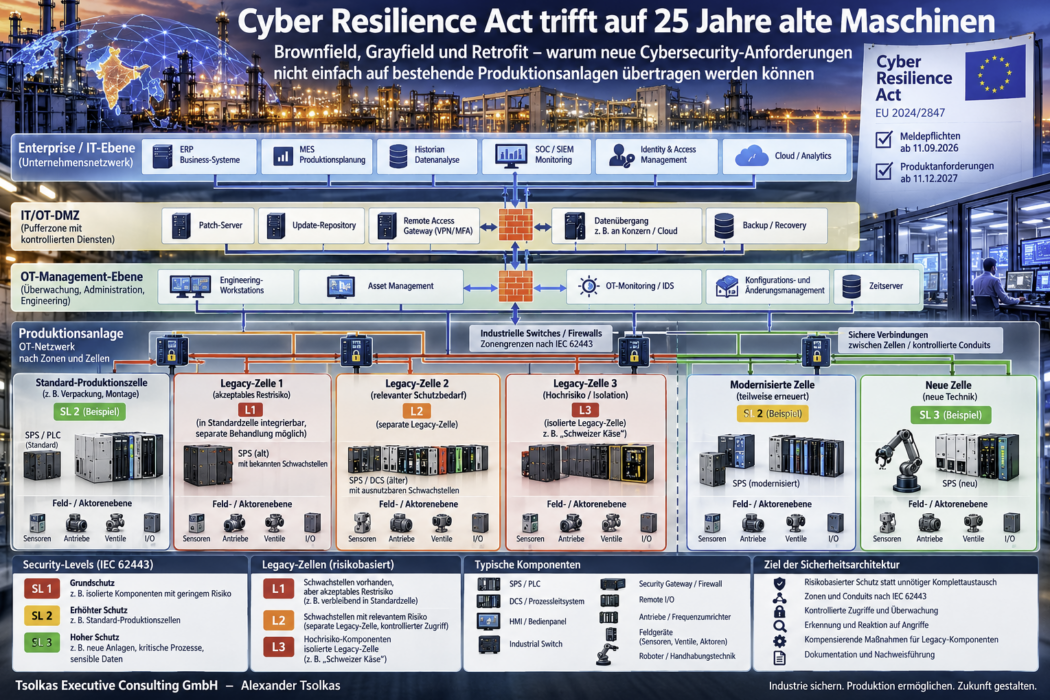
Für industrielle Bestandsanlagen bietet sich ein ergänzendes, risikobasiertes Legacy-Zellenmodell an.
Dieses Modell unterscheidet drei Kategorien von Legacy-Komponenten und deren notwendige netzwerktechnische Behandlung.
Die Bezeichnungen Legacy 1, Legacy 2 und Legacy 3 beschreiben hierbei eine vorgeschlagene Klassifizierung zur technischen Risikobehandlung. Sie sind keine normativ definierten Security Levels der IEC 62443.
Legacy 1 – verwundbare Komponenten mit akzeptablem Restrisiko
Zur ersten Kategorie gehören ältere Komponenten, die bekannte Schwachstellen besitzen können, deren tatsächliche Ausnutzung jedoch unter den gegebenen Betriebsbedingungen kein unvertretbares Risiko erzeugt.
Ein Beispiel wäre eine ältere Industriekomponente ohne relevante externe Erreichbarkeit, bei der eine dokumentierte Analyse ergibt, dass vorhandene Schutzmaßnahmen und mögliche Auswirkungen ein akzeptables Restrisiko ergeben.
Eine solche Komponente kann unter Umständen innerhalb einer regulären Produktionszelle verbleiben.
Voraussetzung ist allerdings, dass ihre Kommunikationsbeziehungen, möglichen Auswirkungen und vorhandenen Schutzmaßnahmen ausreichend untersucht wurden.
Ein pauschaler Austausch wäre in diesem Fall möglicherweise weder wirtschaftlich noch sicherheitstechnisch erforderlich.
Legacy 2 – Komponenten mit relevantem Schutzbedarf
Zur zweiten Kategorie gehören ältere Komponenten, deren Schwachstellen unter realistischen Angriffsbedingungen ausgenutzt werden könnten und ein relevantes Risiko verursachen.
Diese Komponenten können in einer gesonderten Legacy-Zone beziehungsweise Legacy-Zelle zusammengefasst werden, sofern ihre Schutzanforderungen und Kommunikationsbeziehungen dies zulassen.
Eine solche Legacy-2-Zelle benötigt definierte Kommunikationsgrenzen, restriktive Zugriffsregeln und angemessene Überwachung.
Der Zugang aus anderen Produktionszellen, Engineering-Systemen oder über Fernwartung erfolgt ausschließlich über kontrollierte Übergänge.
Dabei ist besonders zu beachten, dass die Zusammenfassung mehrerer verwundbarer Komponenten auch eine neue gemeinsame Angriffsfläche erzeugen kann.
Eine Legacy-2-Zelle darf deshalb nicht allein aus Gründen organisatorischer Einfachheit gebildet werden. Ihre interne Kommunikation und die Möglichkeiten lateraler Angriffe müssen ausdrücklich berücksichtigt werden.
Legacy 3 – Hochrisikokomponenten in isolierten Legacy-Zellen
Die dritte Kategorie betrifft Komponenten, deren Schwachstellen, mögliche Auswirkungen oder Angriffspfade eine besonders strenge Isolation erforderlich machen.
Anschaulich lässt sich dies als das Prinzip des „Schweizer Käses“ beschreiben: Eine Komponente besitzt zahlreiche Sicherheitslücken, von denen einzelne für einen Angreifer nutzbar sein können.
Wird eine solche Komponente gemeinsam mit weiteren verwundbaren Steuerungen in einer breit zugänglichen Netzwerkzelle betrieben, kann ein erfolgreicher Angriff weitere Systeme gefährden.
Deshalb wird die besonders kritische Komponente in eine eigenständige, eng begrenzte Legacy-3-Zelle beziehungsweise Isolationszone überführt.
Zulässige Kommunikationsbeziehungen werden auf das technisch notwendige Minimum reduziert.
Wo erforderlich, werden dedizierte Security Gateways, Industrie-Firewalls, Protokollfilter oder physische Trennung eingesetzt.
Das Ziel besteht darin, eine Kompromittierung der isolierten Komponente nicht zu einer unkontrollierten Ausbreitung innerhalb der gesamten Produktionsarchitektur werden zu lassen.
Auch eine solche Isolation garantiert allerdings keine vollständige Sicherheit. Notwendige Steuerungs- und Prozessverbindungen sowie mögliche Auswirkungen auf Safety und Verfügbarkeit müssen weiterhin untersucht werden.
Eine hochkritische Komponente muss zudem nicht zwangsläufig dauerhaft weiterbetrieben werden. Wenn eine angemessene Risikoreduktion nicht erreichbar ist, kann ihr Austausch erforderlich sein.
7. Legacy-Zellen sind keine IEC-62443-Security-Levels
An dieser Stelle ist eine fachliche Trennung erforderlich.
Das beschriebene Legacy-Modell L1, L2 und L3 klassifiziert die Behandlung vorhandener Komponenten anhand ihrer Risiken und Isolationsanforderungen.
Die Security Levels nach IEC 62443 erfüllen eine andere Aufgabe.
Sie beschreiben Sicherheitsanforderungen beziehungsweise Sicherheitsfähigkeiten gegen bestimmte Klassen von Angreifern und Angriffsmitteln.
Dabei wird unter anderem unterschieden zwischen:
- SL-T: angestrebtes Security Level einer Zone oder eines Conduits.
- SL-A: tatsächlich erreichtes und nachgewiesenes Security Level.
- SL-C: Security Capability einer Komponente oder eines Systems.
Eine Legacy-3-Isolationszelle besitzt daher nicht automatisch Security Level 3.
Ebenso kann eine Legacy-1-Komponente Bestandteil einer Produktionszone mit einem höheren angestrebten Security Level sein, sofern das erforderliche Sicherheitsniveau auf System- beziehungsweise Zonenebene tatsächlich erreicht und nachgewiesen wird.
Die technische Architektur muss somit zwei voneinander unabhängige Fragen beantworten:
Erstens: Wie kritisch ist die konkrete Legacy-Komponente und wie muss sie isoliert oder geschützt werden?
Zweitens: Welches Sicherheitsniveau muss die betreffende Zone entsprechend ihrer Risikoanalyse insgesamt erreichen?
Diese Unterscheidung verhindert, dass komponentenbezogene Schwachstellenklassifikationen mit den normativen Anforderungen aus IEC 62443 verwechselt werden.
8. Eine industrielle Netzwerkarchitektur benötigt mehrere Ebenen
Eine belastbare Sicherheitsarchitektur muss die tatsächliche Struktur einer Produktionsanlage berücksichtigen.
Auf der übergeordneten Ebene stehen beispielsweise ERP-Systeme, Unternehmensnetzwerke, zentrale Identitätsdienste und Security-Monitoring-Plattformen.
Der Übergang in die Produktionsumgebung wird über geeignete Sicherheitsgrenzen und gegebenenfalls eine Industrial DMZ gestaltet.
Innerhalb der OT-Umgebung existieren Leit-, Engineering- und Steuerungssysteme sowie verschiedene Produktionszellen.
Dabei ist zwischen der Steuerungsebene und der darunterliegenden Feld- beziehungsweise Aktorenebene zu unterscheiden.
Auf der Steuerungsebene befinden sich beispielsweise SPS, RTUs, DCS-Controller, Remote-I/O-Koppler und industrielle Netzwerkkomponenten.
Auf der Feld- und Aktorenebene befinden sich Sensoren, Antriebe, Ventile, Aktoren und andere prozessnahe Geräte.
Diese beiden Ebenen sind funktional eng miteinander verbunden, aber nicht automatisch in jeder Architektur eigenständige Sicherheitszonen.
Eine IEC-62443-Zonierung entsteht durch gemeinsame Sicherheitsanforderungen und eine entsprechende Risikoanalyse, nicht allein durch die räumliche oder funktionale Zuordnung eines Geräts.
Standardproduktionszellen und gesonderte Legacy-Zellen können deshalb innerhalb derselben Gesamtanlage nebeneinander existieren.
Die Kommunikation zwischen ihnen erfolgt über definierte Conduits und, entsprechend dem Risiko, über geeignete technische Schutzmaßnahmen.
Entscheidend ist dabei die Vermeidung unnötiger lateraler Kommunikationsmöglichkeiten zwischen verwundbaren Komponenten.
9. Beispiel: Modernisierung einer Verpackungsanlage aus dem Jahr 2004
Betrachten wir eine Verpackungsanlage mit mehreren älteren Steuerungen, dezentralen I/O-Modulen, Frequenzumrichtern, einem HMI und einem zentralen Engineering-Arbeitsplatz.
Die Anlage soll künftig Produktionsdaten an ein modernes MES liefern und über einen kontrollierten Remote-Service-Zugang gewartet werden.
Eine technische Bestandsanalyse identifiziert verschiedene Schwachstellen.
Ein Teil der älteren Komponenten ist unter den vorhandenen Betriebsbedingungen ausreichend geschützt und verursacht lediglich akzeptable Restrisiken.
Andere Steuerungen besitzen Schwachstellen, die bei einem kompromittierten Engineering-Arbeitsplatz oder einem unzulässig erreichbaren Netzwerkdienst ausgenutzt werden könnten.
Eine besonders kritische Komponente verfügt darüber hinaus über mehrere Schwachstellen, unzureichende Zugriffskontrollen und umfangreiche Möglichkeiten zur Kommunikation mit weiteren Geräten.
Statt die gesamte Anlage auszutauschen, wird ein differenziertes Migrationskonzept entwickelt.
Komponenten mit akzeptablem Restrisiko können nach Prüfung in ihren bisherigen Produktionszellen verbleiben.
Verwundbare Komponenten mit vergleichbaren Schutzanforderungen werden in geeigneten Legacy-2-Zellen zusammengefasst, soweit dies technisch sinnvoll ist.
Die besonders kritische Komponente erhält eine separate Legacy-3-Isolationszone mit streng beschränkten Kommunikationsbeziehungen.
Neue Edge-Gateways und Remote-Service-Komponenten werden über definierte Sicherheitsgrenzen in die bestehende Architektur integriert.
Vor der produktiven Umsetzung werden insbesondere Prozessabhängigkeiten, Steuerungskommunikation, Echtzeitverhalten und mögliche Safety-Auswirkungen untersucht.
Das Ergebnis ist keine vollständig neu gebaute Anlage.
Es ist eine sicherheitstechnisch modernisierte Bestandsarchitektur, deren Schutzmaßnahmen sich am tatsächlichen Risiko orientieren.
10. Der wirtschaftliche Faktor: Security darf die Produktion nicht zerstören
Ein vollständiger Austausch industrieller Steuerungstechnik kann erhebliche Kosten verursachen.
Neben den unmittelbaren Investitionen entstehen Aufwendungen für Engineering, Softwaremigration, Inbetriebnahme, Funktionsprüfung, Dokumentation und gegebenenfalls erneute Safety-Bewertungen.
Noch gravierender können Produktionsausfälle sein.
In manchen Industriebereichen übersteigen die wirtschaftlichen Folgen eines mehrtägigen Produktionsstillstands die Kosten der eigentlichen Modernisierungsmaßnahme erheblich.
Daher sollte die Sicherheitsstrategie unterschiedliche Handlungsoptionen bewerten:
Weiterbetrieb mit nachgewiesen akzeptablem Restrisiko, zusätzliche Schutzmaßnahmen, technische Isolation, gezielte Modernisierung oder vollständiger Austausch.
Die wirtschaftliche Betrachtung darf jedoch keine unvertretbaren Risiken rechtfertigen.
Insbesondere mögliche Auswirkungen auf Menschen, Umwelt, Anlagenintegrität und kritische Versorgungsprozesse müssen angemessen berücksichtigt werden.
Gute OT-Security ersetzt nicht grundsätzlich alte Technik. Sie entscheidet nachvollziehbar, welche Technik sicher weiterbetrieben werden kann und welche verändert oder ausgetauscht werden muss.
11. Retrofit und CRA: Wann entstehen neue regulatorische Pflichten?
Bei Retrofit-Maßnahmen stellt sich zunehmend auch die Frage nach der regulatorischen Einordnung.
Der Cyber Resilience Act enthält Regelungen zur wesentlichen Änderung von Produkten mit digitalen Elementen.
Eine Änderung kann insbesondere dann rechtlich relevant sein, wenn sie den vorgesehenen Zweck verändert oder die Einhaltung der wesentlichen Cybersicherheitsanforderungen beeinflusst.
Dabei darf nicht jede Nachrüstung automatisch mit einer wesentlichen Änderung im Sinne des CRA gleichgesetzt werden.
Es ist vielmehr im konkreten Fall zu prüfen, welches Produkt betroffen ist, wann es in Verkehr gebracht wurde, welcher Wirtschaftsakteur welche Verantwortung übernimmt und welche Auswirkungen die Änderung hat.
Bei Maschinen können zusätzlich Anforderungen des Maschinenrechts und der funktionalen Sicherheit eine Rolle spielen.
Eine sorgfältige Modernisierungsstrategie verbindet deshalb technische Security-Bewertung, Änderungsmanagement und regulatorische Prüfung.
12. Was ein belastbares OT-Security-Programm leisten muss
Eine tragfähige Security-Strategie für Bestandsanlagen beginnt nicht mit dem Kauf neuer Firewalls.
Sie beginnt mit Transparenz.
Zunächst müssen vorhandene Komponenten, Softwarestände, Kommunikationsbeziehungen und technische Abhängigkeiten erfasst werden.
Darauf folgen eine strukturierte Risikoanalyse, die Festlegung geeigneter Zonen und Conduits sowie die Definition des angestrebten Sicherheitsniveaus.
Anschließend werden die Komponenten hinsichtlich ihrer tatsächlichen Risiken und notwendigen Behandlungsmaßnahmen bewertet.
Ein Legacy-Zellenmodell kann hierbei helfen, technische Risiken systematisch in eine umsetzbare Netzwerktopologie zu überführen.
Doch das Modell allein ersetzt keine normative Bewertung.
Für jede Schutzmaßnahme sind ihre Wirksamkeit, technische Umsetzbarkeit und Auswirkungen auf den Anlagenbetrieb nachzuweisen.
Dazu gehören auch dokumentierte Restrisiken, betriebliche Überwachung, Wiederherstellungskonzepte und eine regelmäßige Neubewertung bei veränderten Bedrohungen.
13. Fazit: Die Zukunft industrieller Cybersecurity entscheidet sich im Bestand
Europas industrielle Sicherheitsherausforderung liegt nicht allein in der Entwicklung neuer Maschinen.
Sie liegt in der Integration alter und neuer Technologien innerhalb produktiver Fertigungsumgebungen.
Brownfield, Grayfield und Retrofit verlangen deshalb mehr als die bloße Übertragung moderner Sicherheitsanforderungen auf historische Steuerungstechnik.
Sie verlangen eine Architektur, die industrielle Realitäten versteht.
Eine Steuerung mit bekannten Schwachstellen muss nicht zwangsläufig ersetzt werden, wenn die daraus entstehenden Risiken nachweislich akzeptabel sind.
Eine verwundbare Komponente mit relevanten Angriffsmöglichkeiten benötigt dagegen zusätzliche Schutzmaßnahmen.
Und eine besonders kritische Legacy-Komponente darf nicht unkontrolliert mit weiteren verwundbaren Systemen kommunizieren, wenn dadurch eine Ausbreitung erfolgreicher Angriffe ermöglicht wird.
Das vorgeschlagene Legacy-Zellenmodell L1, L2 und L3 bietet hierfür einen Ansatz zur risikobasierten Segmentierung und Isolation.
Es ergänzt die normativen Konzepte der IEC 62443, ohne deren Security Levels zu ersetzen.
Die eigentliche Aufgabe moderner OT-Security besteht damit nicht darin, jede alte Komponente durch eine neue zu ersetzen.
Sie besteht darin, die technische Architektur so zu gestalten, dass vorhandene Schwachstellen nicht automatisch zu unbeherrschbaren Risiken werden.
Denn die Sicherheit einer Industrieanlage entscheidet sich nicht allein an der einzelnen Steuerung.
Sie entscheidet sich an den Beziehungen zwischen allen Komponenten, ihren Zugriffsmöglichkeiten, ihren Abhängigkeiten und den Folgen eines erfolgreichen Angriffs.
Autor
Alexander Tsolkas
Tsolkas Executive Consulting GmbH
Fachliche Grundlagen und weiterführende Quellen
- Verordnung (EU) 2024/2847 – Cyber Resilience Act.
- IEC 62443-3-2 – Security Risk Assessment for System Design.
- IEC 62443-3-3 – System Security Requirements and Security Levels.
- IEC 62443-2-1 – Security Program Requirements for IACS Asset Owners.
- IEC 62443-4-1 – Secure Product Development Lifecycle Requirements.
- IEC 62443-4-2 – Technical Security Requirements for IACS Components.
- NIST SP 800-82 – Guide to Operational Technology (OT) Security.
Hinweis: Das dreistufige Legacy-Zellenmodell L1/L2/L3 ist ein im Artikel beschriebenes Architekturkonzept zur Risikobehandlung, keine eigenständige Klassifizierung der IEC 62443. Die konkrete Umsetzung setzt eine dokumentierte, anlagenspezifische Risikoanalyse voraus.
Weitere Artikel
 16 MINUTEN BIS ZUR STEUERUNG. UND DANN BEWEGT SICH DER ROBOTERARM.
 Artikelserie – Industrial Control Systems unter regulatorischen Druck – Artikel 8 – Diverse Architekturen normgerecht umsetzen
Artikelserie – Industrial Control Systems unter regulatorischen Druck – Artikel 5 – Referenzarchitektur
Artikelserie – Industrial Control Systems unter regulatorischen Druck – Artikel 4 – Risikoanalyse nach IEC 62443 3-2