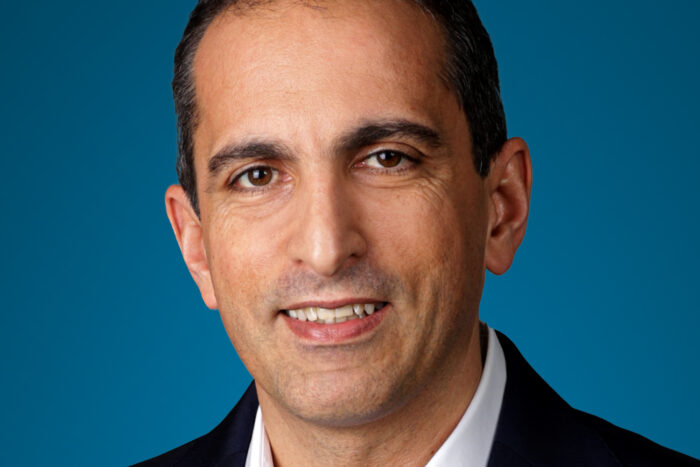
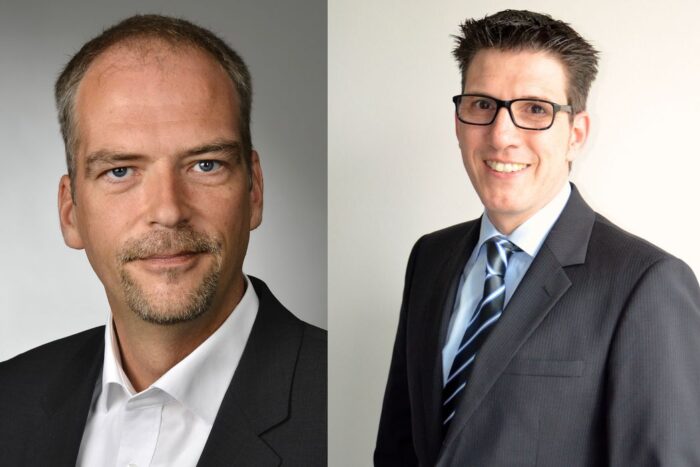
KnowBe4, die weltweit renommierte Plattform für das Risikomanagement von Menschen und Agentic AI, ernennt Yuneeb Khan zum Chief Financial Officer. Er wird direkt an Bryan Palma, den CEO von KnowBe4, berichten. Yuneeb Khan wird die ...
Mit dem Cyber Resilience Act und der zunehmenden regulatorischen Bedeutung der IEC 62443 reicht es nicht mehr aus, Sicherheitsmaßnahmen intuitiv zu definieren. Jede industrielle Anlage benötigt eine nachvollziehbare, dokumentierte und methodisch saubere Risikoanalyse. Die maßgebliche Grundlage ...
Jiannis Papadakis, Director of Solutions Engineering bei Keyfactor Vor etwas über einem Jahr wurden IoT-Hersteller mit den neuen Vorgaben des Cyber Resilience Acts (CRA) konfrontiert. Bis Ende 2027 haben sie Zeit, die neuen Richtlinien in ...
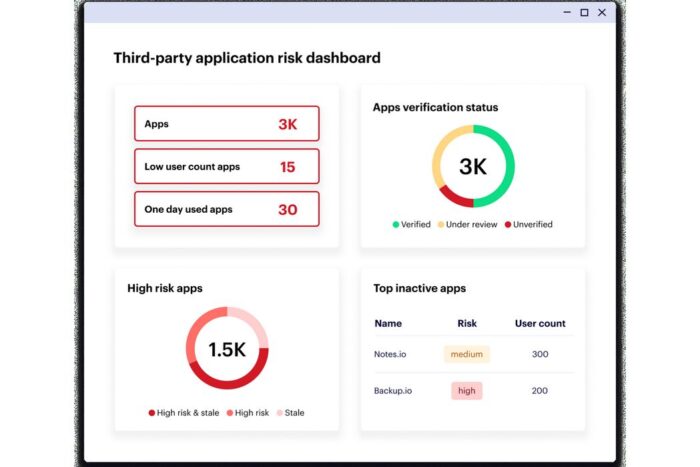
Eric Litowsky, Regional Director bei BlueVoyant Seit einiger Zeit schon sind Unternehmen dazu angehalten, sich vor den Sicherheitsrisiken, die ihnen durch nicht ausreichend geschützte Drittanbieter, die sogenannten Third Party Risks (TPR), entstehen können, effektiv – ...
Mit Artikel 19 wurde deutlich, dass Zahlungsfähigkeit in einer identitätsgebundenen Finanzarchitektur konditional wird. Artikel 20 stellt nun die nächste Frage: Nach welchen Kriterien wird dieser Identitätsstatus überhaupt gebildet? Wenn ökonomische Teilhabe vom Status abhängt, dann ...
Im bisherigen Verlauf dieser Serie haben wir zwei Grundlagen geklärt. Erstens: Der Cyber Resilience Act schafft verbindliche Sicherheitsanforderungen. Zweitens: Die IEC 62443 liefert den technischen Rahmen für Architektur und Umsetzung. Nun folgt die entscheidende Frage:. ...
Cloudflare, der führende Anbieter im Bereich Connectivity Cloud, und Mastercard Incorporated geben heute eine strategische Partnerschaft bekannt, um Tools zu entwickeln, die kleinen Unternehmen, kritischen Infrastrukturen und Behörden helfen, sich vor den dringendsten Cyberbedrohungen der ...
Im ersten Artikel dieser Serie haben wir die regulatorische Lage durch den Cyber Resilience Act betrachtet. Der CRA definiert Pflichten. Er fordert Updatefähigkeit, Vulnerability Management, Incident Reporting und nachweisbare Sicherheit. Doch der CRA beschreibt nicht im ...
Cyber Resilience Act und was industrielle Betreiber jetzt konkret umsetzen müssen Industrial Control Systems waren jahrzehntelang primär technische Systeme. Stabilität, Verfügbarkeit und Safety standen im Mittelpunkt. Cybersecurity wurde ergänzt – aber selten systemisch integriert. Mit ...
Warum diese Serie notwendig ist – und was Sie daraus konkret mitnehmen werden Industrial Control Systems waren lange Zeit eine technische Domäne für Spezialisten. Automatisierungsingenieure, Elektrotechniker, Instandhalter. Netzwerke liefen stabil, Steuerungen waren deterministisch, Safety war ...