IBM Sicherheitsexperten entdecken neue Angriffe durch Tinba-Trojaner / Kunden von Banken in Polen, Italien, Holland und Deutschland im Visier / Tinba gehört zur Familie des kleinsten Trojaners der Welt Armonk, N.Y. / Ehningen, 12. Juni ...
In einer großen Feldstudie hat SAP-Security-Spezialist Onapsis herausgefunden, dass über 95 Prozent der untersuchten SAP-Systeme weltweit gravierende Sicherheits-Schwachstellen haben. Durchschnittlich dauere es 18 Monate, bis Unternehmen ein Patch für bekannte Lecks einspielen – so die ...
Das Wassenaar Abkommen ist schon sehr lange in Kraft, seit 1996. Es ist schon so lange aktiv, dass viele Länder und Business-Gruppen es schon fast wieder vergessen haben. Doch es gibt Neuerungen, die uns ganz ...
Was verraten Verbindungsdaten, die Metadaten, tatsächlich? Was lässt sich mit ihnen anfangen? Diese Fragen haben Forscher an der Stanford Universität in einer Studie gestellt. Sie sammelten mit einer legalen Spionage Software Daten von Freiwilligen und waren ...
Das neue Release 11.10 des Betriebssystems WatchGuard Fireware ermöglicht IT-Administratoren unter anderem die Kontrolle über den Zeitraum, den Anwender im Unternehmen online sein dürfen sowie das maximal erlaubte Datenvolumen. Denn nach einer Untersuchung der ...
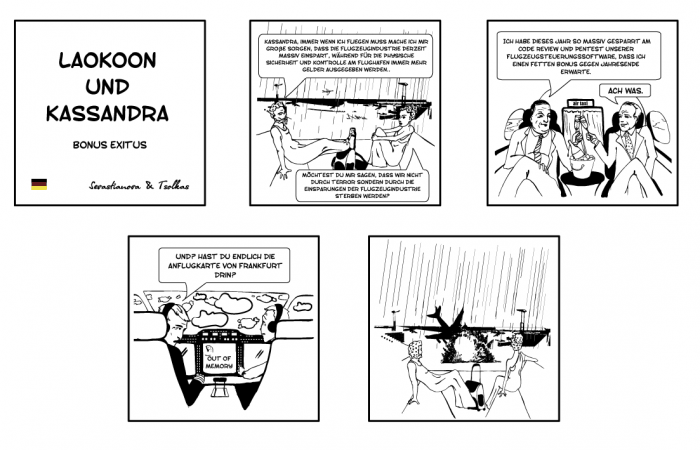
Die Flugzeughersteller Airbus und Boeing legen viel zu wenig Wert auf Informationssicherheit. Meiner Meinung nach müssten die IT-Systeme auf den Fliegern mindestens nach Common Criteria CC EAL 4+ zertifiziert sein, wenn es nach anderen geht, ...
USA Today meldet, dass es einem Sicherheitsexperten gelungen sei, als Passagier Triebwerksfunktionen zu beeinflussen. Chris Roberts habe sich während mehrerer Flüge ins „In-Flight Entertainment System“ (IFE System) gehackt. Hierzu seien nur Standard-Nutzernamen und -Kennwörter notwendig gewesen. ...
Dell warnt vor Malware, die sich des HTTPS-Protokolls bedient. Auf diese Weise verschlüsselter Schadcode ist von herkömmlichen Firewalls nicht zu erkennen; erst Firewalls mit SSL-Inspektion bieten auch vor derartigen Angriffen Schutz. In der Öffentlichkeit gilt ...
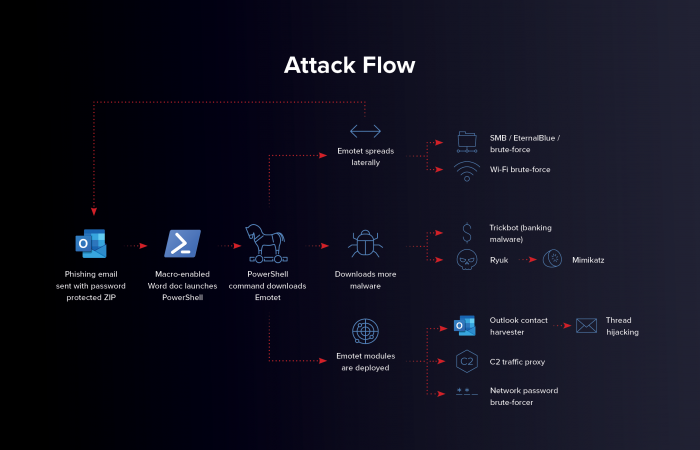
Cyberangreifer, die den PlugX-Trojaner einsetzen, nutzen oft legitime ausführbare Dateien, um ihre bösartigen DLLs (Dynamic Link Library) mittels einer Technik namens DLL-Side-Loading ins System zu schleusen. Unit 42, das Anti-Malware-Team von Palo Alto Networks, hat ...
München, 28. April 2015. Die Sealed-Cloud-Technologie (1) und der darauf basierende Collaborationsdienst IDGard von Uniscon sind wichtige Komponenten der vorvalidierten Cloud-Lösung „all4cloud“ von PwC. Für all4cloud prüfte und bewertete die Wirtschaftsprüfungs- und Beratungsgesellschaft PwC Ende ...