Wir haben uns auf der CeBIT 2015 mit Dirk Kollberg, Senior Virus Analyst bei Kaspersky Lab getroffen und über die Sicherheitslage im Netz gesprochen. Warum können Botnetze so lange aktiv sein? Wie geht es weiter ...
Wir waren auf der CeBIT 2015 und haben ein paar Interviews mit Experten gedreht. Das Erste in der Reihe ist unser Gespräch mit Bogdan Botezatu, Senior E-Thread Analyst bei Bitdefender. Wir wollten einen kleinen Überblick ...
Unit 42, die Forschungsabteilung von Palo Alto Networks, hat eine neue Point-of-Sale (POS)-Malware-Familie entdeckt, von der seit November 2014 bereits mehrere Varianten erstellt wurden. In den letzten Wochen hat Unit 42 diese Malware-Familie analysiert und ...
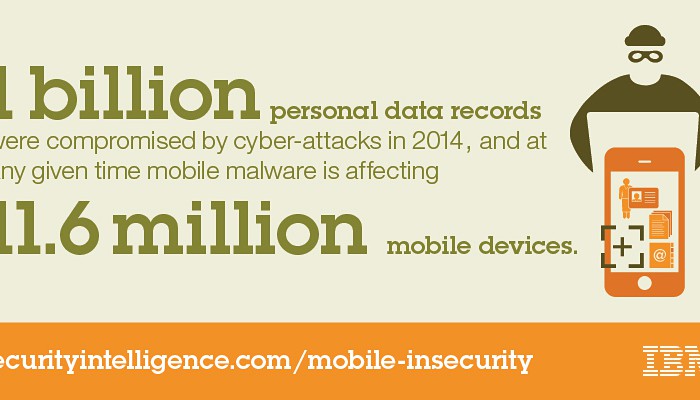
Neue IBM Studie: zu viele Sicherheitslücken in mobilen Apps und Geräten Gemeinsame Studie von IBM und dem Ponemon Institut / Unternehmen sind zu leichtsinnig / Mangelhafter Schutz bei mobilen Geräten / neue IBM Lösungen gegen ...
Wenn Cyberkriminelle an fremde Kreditkarteninformationen oder Finanzdaten gelangen, ist das Thema Cybersicherheit für jeden nachvollziehbar. Noch gravierender ist der Eingriff in die Privatsphäre, wenn Gesundheitsakten und medizinische Daten in die Hände von Hackern kommen. Über ...
Kommentar von Christine Schönig, Technical Managerin bei Check Point Software Technologies Europol und weitere beteiligte Unternehmen wie Microsoft und Symantec sorgen für positive Schlagzeilen: Durch internationale Kooperation ist es ihnen erfolgreich gelungen, gegen ein Botnetz ...
München, 24. Februar 2015 – Auch wenn mehr als jedes dritte Unternehmen Cloud-Lösungen nutzt oder einen Einsatz plant, befassen sich bislang zu wenige mit den Vorteilen einer Cloud-basierten Lösung zur Abwehr von Cyber-Attacken. Das belegt ...
Anlässlich der täglich neu aufkommen Ereignisse, die leider nicht neu sind, (Bundeskanzlerin Merkel wusste das schon bevor sie ihren neuen Blackberry Rasierer bekam) aber von den Medien immer wieder pressewirksam als neu verkauft werden, mal ...
Die Meldungen zu Cyberkriminalität nehmen diese Woche kein Ende. Nach der Operation Carbanak und Angriffen auf Festplatten-Firmware sind nun die Verschlüsselungs-Codes von SIM-Karten betroffen. The Intercept liegen entsprechende Informationen des Whistleblowers Edward Snowden vor. Snowden zufolge haben ...
Geht es um die Three-Letter-Code-Agencies in den USA, ist Obama der größte Lügenbaron vor dem Herren. Das schrieb ich schon 1,5 Jahre vor Snowden zusammen mit Friedrich Wimmer in meinem Buch Wirtschaftsspionage und Intelligence Gathering ...