Die Sicherheitsforscher von Check Point Software Technologies entdeckten einen alten Bekannten in einigen Apps auf dem Google-App-Marktplatz: die Malware namens Joker San Carlos, Kalifornien – 22. Juli 2020 – Das Check Point Research Team von ...
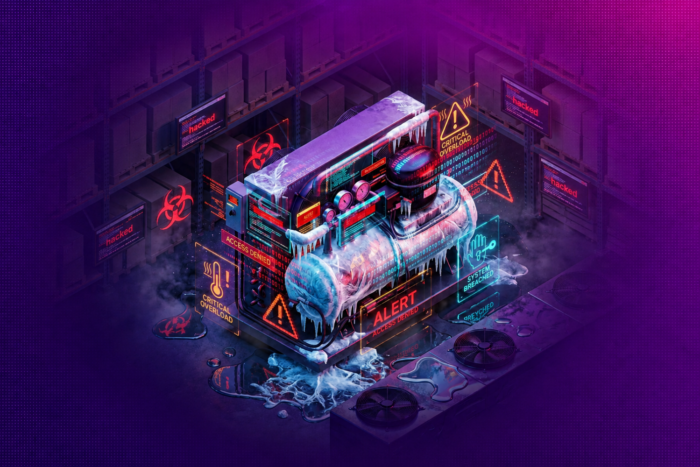
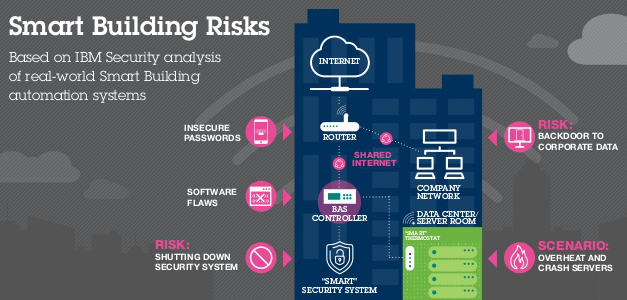
Die Sicherheitsforscher von Check Point Software Technologies warnen Krankenhäuser und Unternehmen vor den vernetzten Apparaten. Zunehmend visieren Cyber-Kriminelle diese zuerst an. San Carlos, Kalifornien – 22. Juli 2020 – Das Check Point Research Team von ...
Sicherheitsforscher von ThreatLabZ beobachteten eine Zunahme der Nutzung von Voicemail als Aufhänger für Social-Engineering-Angriffe. Durch die in der Zscaler-Cloud gesammelten Informationen entdeckten sie mehrere neu registrierte Domänen, die über 200 verschiedene VoIP- und Voicemail-Nachrichten als ...
M00nD3V Logger stiehlt Passwörter, greift auf die Webcam zu und liest die Tastatureingaben aus Das ThreatLabZ-Team von Zscaler beobachtet derzeit die zunehmende Popularität eines multifunktionalen Trojaners namens „M00nD3V Logger“ in Hacking-Foren. Dieser Logger ist mit ...
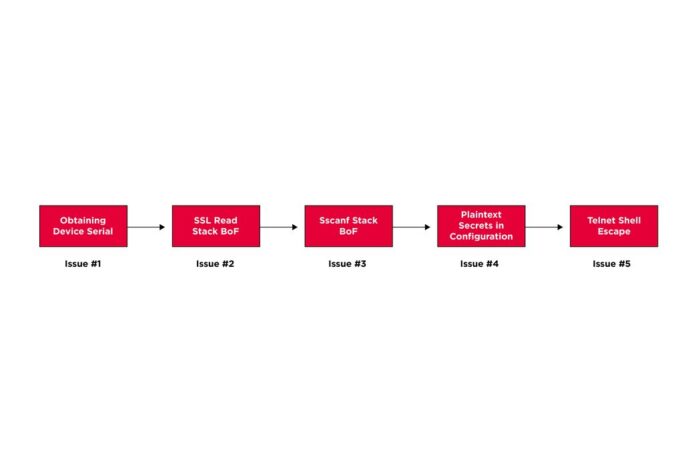
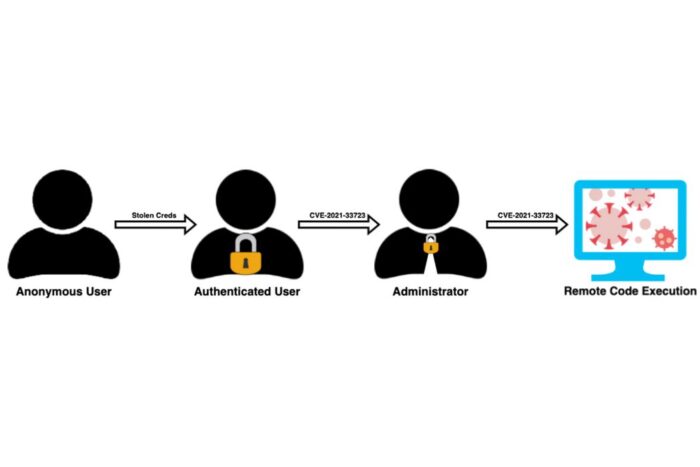
Sicherheitsforscher von Check Point fanden mehrere Schwachstellen und zwei gefährliche Angriffswege. Hacker können auf diese Weise das gesamte Netzwerk eines Unternehmens übernehmen. San Carlos, Kalifornien – 21. Juli 2020 – Das Check Point Research Team ...
Thomas Ehrlich, Country Manager DACH von Netskope, blickt auf den Wirecard-Skandal und zieht einen Vergleich zu Data Loss Prevention (DLP): In aller Regel möchte man Verlorenes (oder gar Gestohlenes) nicht nur schnell wiederfinden, sondern auch ...
Der OT-Sicherheitsforscher Amir Preminger, Vice President of Research bei Claroty, bewertet anlässlich des dreijährigen Jubiläums des NotPetya-Angriffs, was sich in der Zwischenzeit insbesondere bei der Sicherheit industrieller Netzwerke getan hat: Gerade als man sich von ...
Der aktuell veröffentlichte WatchGuard Internet Security Report für das erste Quartal 2020 bringt erneut spannende Erkenntnisse zur weltweiten Lage der IT-Sicherheit ans Licht. So wurde beispielsweise erstmals ein genauerer Blick auf die Verteilwege von Malware ...
Kriminelle waren in der Lage, die Server der renommierten Oxford Universität in Großbritannien zu hacken und darüber eine Welle an Phishing-Mails zu versenden. Als Deckmantel dienten dabei neben der Bildungseinrichtung auch Inhalte und Services der ...
Die beiden Bankingtrojaner Dridex und Ursnif dominieren die Liste der aktuellen Gefahrenherde während sich im Mobile-Bereich drei neue Kandidaten an die Spitze setzen. San Carlos, Kalifornien – 23. Mai 2020 – Check Point Research, die Threat ...