Tufin rationalisiert den gesamten Lebenszyklus von Regeln und deren Rezertifizierung. Damit baut der Pionier der richtlinien-zentrierten Cybersecurity seine Führungsrolle bei der Automatisierung von Sicherheitsrichtlinien aus. Die Tufin Rule Lifecycle Management (RLM) App ist neueste Ergänzung ...
Autor: Jonathan Couch, SVP Strategy bei ThreatQuotient Der Landkreis Anhalt-Bitterfeld im Bundesland Sachsen-Anhalt ist vergangene Woche Opfer eines massiven Cyberangriffs – vermutlich ermöglicht durch die Sicherheitslücke „PrintNightmare“ – geworden, bei dem ein Großteil der IT-Systeme ...
KnowBe4, der Anbieter der weltweit größten Plattform für die Schulung des Sicherheitsbewusstseins und simuliertes Phishing, veröffentlicht die Anleitung „Building an Effective and Comprehensive Security Awareness Program“, zusammengestellt von Joanna Huisman, SVP of Strategic Insights & ...
Die Sicherheitsforscher des Zscaler ThreatLabZ-Teams haben die Malware Joker in 11 verschiedenen Apps mit insgesamt 30.000 Downloads im Google Play Store entdeckt. Joker ist eine der bekanntesten Malware-Familien, die auf Android-Geräte abzielt und durch kontinuierliche ...
Sachin Shah, Armis Diese jüngste Position unterstreicht den strategischen Fokus des Unternehmens auf OT/ICS-Fähigkeiten und sein Bestreben in der Entwicklung erstklassiger Cybersicherheitslösungen für die Branche Palo Alto, USA — 22. Juli 2021 – Armis, der ...
Der Spezialist für industrielle Cybersecurity Claroty hat mit Team82 einen neuen Forschungsbereich gegründet. Dieser liefert Claroty-Kunden und Sicherheitsverantwortlichen von industriellen Netzwerken weltweit essenzielle Schwachstellen- und Bedrohungsforschung. Zudem hat Team82 einen neuen Bericht über kritische Schwachstellen ...
Sequoia: Eine Sicherheitsanfälligkeit durch lokale Privilegieneskalation in der Dateisystemschicht von Linux (CVE-2021-33909) München, den 21.7.2021 – Das Qualys-Forschungsteam hat eine Schwachstelle in der size_t-to-int-Typkonvertierung in der Dateisystemschicht des Linux-Kernels entdeckt, die die meisten Linux-Betriebssysteme betrifft. ...
In Radware warnt vor einer Reihe toter Winkel in Cloud-Umgebungen, die in vielen Unternehmen erfolgreiche Angriffe auf die eigene Infrastruktur deutlich erleichtern. Was in On-Premise-Umgebungen vergleichsweise unkritisch war, wird in Cloud-Umgebungen laut Radware schnell zum ...
Von Camille Charaudeau, CybelAngel Business-E-Mail Compromise (BEC) zählt mittlerweile zu den am weitesten verbreiteten Cyberangriffen. Kriminelle versuchen auf diese Weise, Zugang zu sensiblen Geschäftsdaten zu erhalten oder durch E-Mail-Betrug unrechtmäßig an Firmengelder zu kommen. Rund ...
OT-Fallanalyse 03 | 22. Oktober 2026 Wie schnell kann KI aus einem digitalen Zugang einen physischen Eingriff machen? Booz Allen Hamilton hat im Oktober Ergebnisse aus einem kontrollierten OT-Labor veröffentlicht. In acht definierten Szenarien erreichten ...
Cloudflare gab diese Woche die Erweiterung seines Partner-Ökosystems bekannt, um Teams dabei zu unterstützen, mithilfe von Cloudflare OS, dem KI-Arbeitsbereich von Cloudflare, produktive KI in ihren Unternehmen einzusetzen. Cloudflare arbeitet mit führenden Anbietern professioneller Dienstleistungen ...
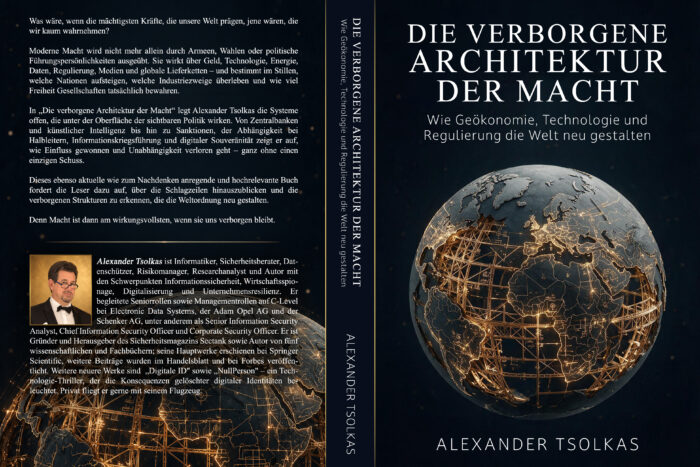
Vor vielen Jahren entstand mit „Rollen und Berechtigungskonzepte“ ein Buch, das für viele Leser zu einem Standardwerk rund um Rollenmodelle, Berechtigungen und Identity Management wurde. Ich schrieb es damals mit meinem Co-Autor bei Springer Scientific. ...