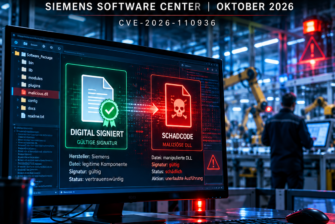
OT-Fallanalyse 02 | 21. Oktober 2026 Was, wenn eine echte Herstellersignatur Vertrauen vermittelt – aber eine nachgeladene Bibliothek Schadcode enthält? Am 19. Oktober bestätigte Siemens ProductCERT die aktive Ausnutzung von CVE-2026-110936 im Siemens Software Center. ...